
Домены, Routes и TLS
Для управляемого DNS Cloudflare сначала настройте интеграцию Cloudflare, затем выбирайте зоны и создавайте записи доменов. DNS-коннектор не заменяет входящую ноду и её настройки TLS.
Эта цепочка ресурсов превращает приложение в стабильный публичный адрес. Domain представляет имя хоста и место его обслуживания, Route определяет действие Gateway для подходящих запросов, а TLS-сертификат подтверждает имя хоста клиентам HTTPS. Результат — один ответственный владелец имени хоста, зашифрованный трафик, явно выбранная целевая служба и проверяемый путь отката.
До настройки определите, кто отвечает за DNS, продление сертификата, состояние приложения и переключение рабочей среды. Gateway координирует эти ресурсы и поддерживаемые действия поставщика, но внешний DNS и готовность приложения остаются вне его контроля, если ими явно не управляет интеграция.
Настройка успешна, когда каноническое имя хоста разрешается в адрес нужной ноды Ingress, HTTPS показывает ожидаемый сертификат, Route достигает нужного приложения, а состояние в Gateway совпадает с результатом независимого внешнего запроса.
Ресурсы Domain
Заголовок раздела «Ресурсы Domain»Зарегистрируйте каждое имя хоста один раз и назначьте его подходящей ноде nginx с обнаруженным публичным служебным адресом. Route и его Domain должны находиться на одной ноде. Для ресурсов Domain под управлением Cloudflare Gateway может согласовывать записи A/AAAA; за внешний DNS отвечает оператор.
Сертификаты
Заголовок раздела «Сертификаты»Выпустите сертификат Let’s Encrypt через HTTP-01 или DNS-01 либо загрузите существующий сертификат. Для HTTP-01 назначенная нода должна быть доступна из публичной сети по порту 80. Gateway передаёт закрытый ключ только тем нодам, где включены использующие его TLS Routes.
Ресурсы Route
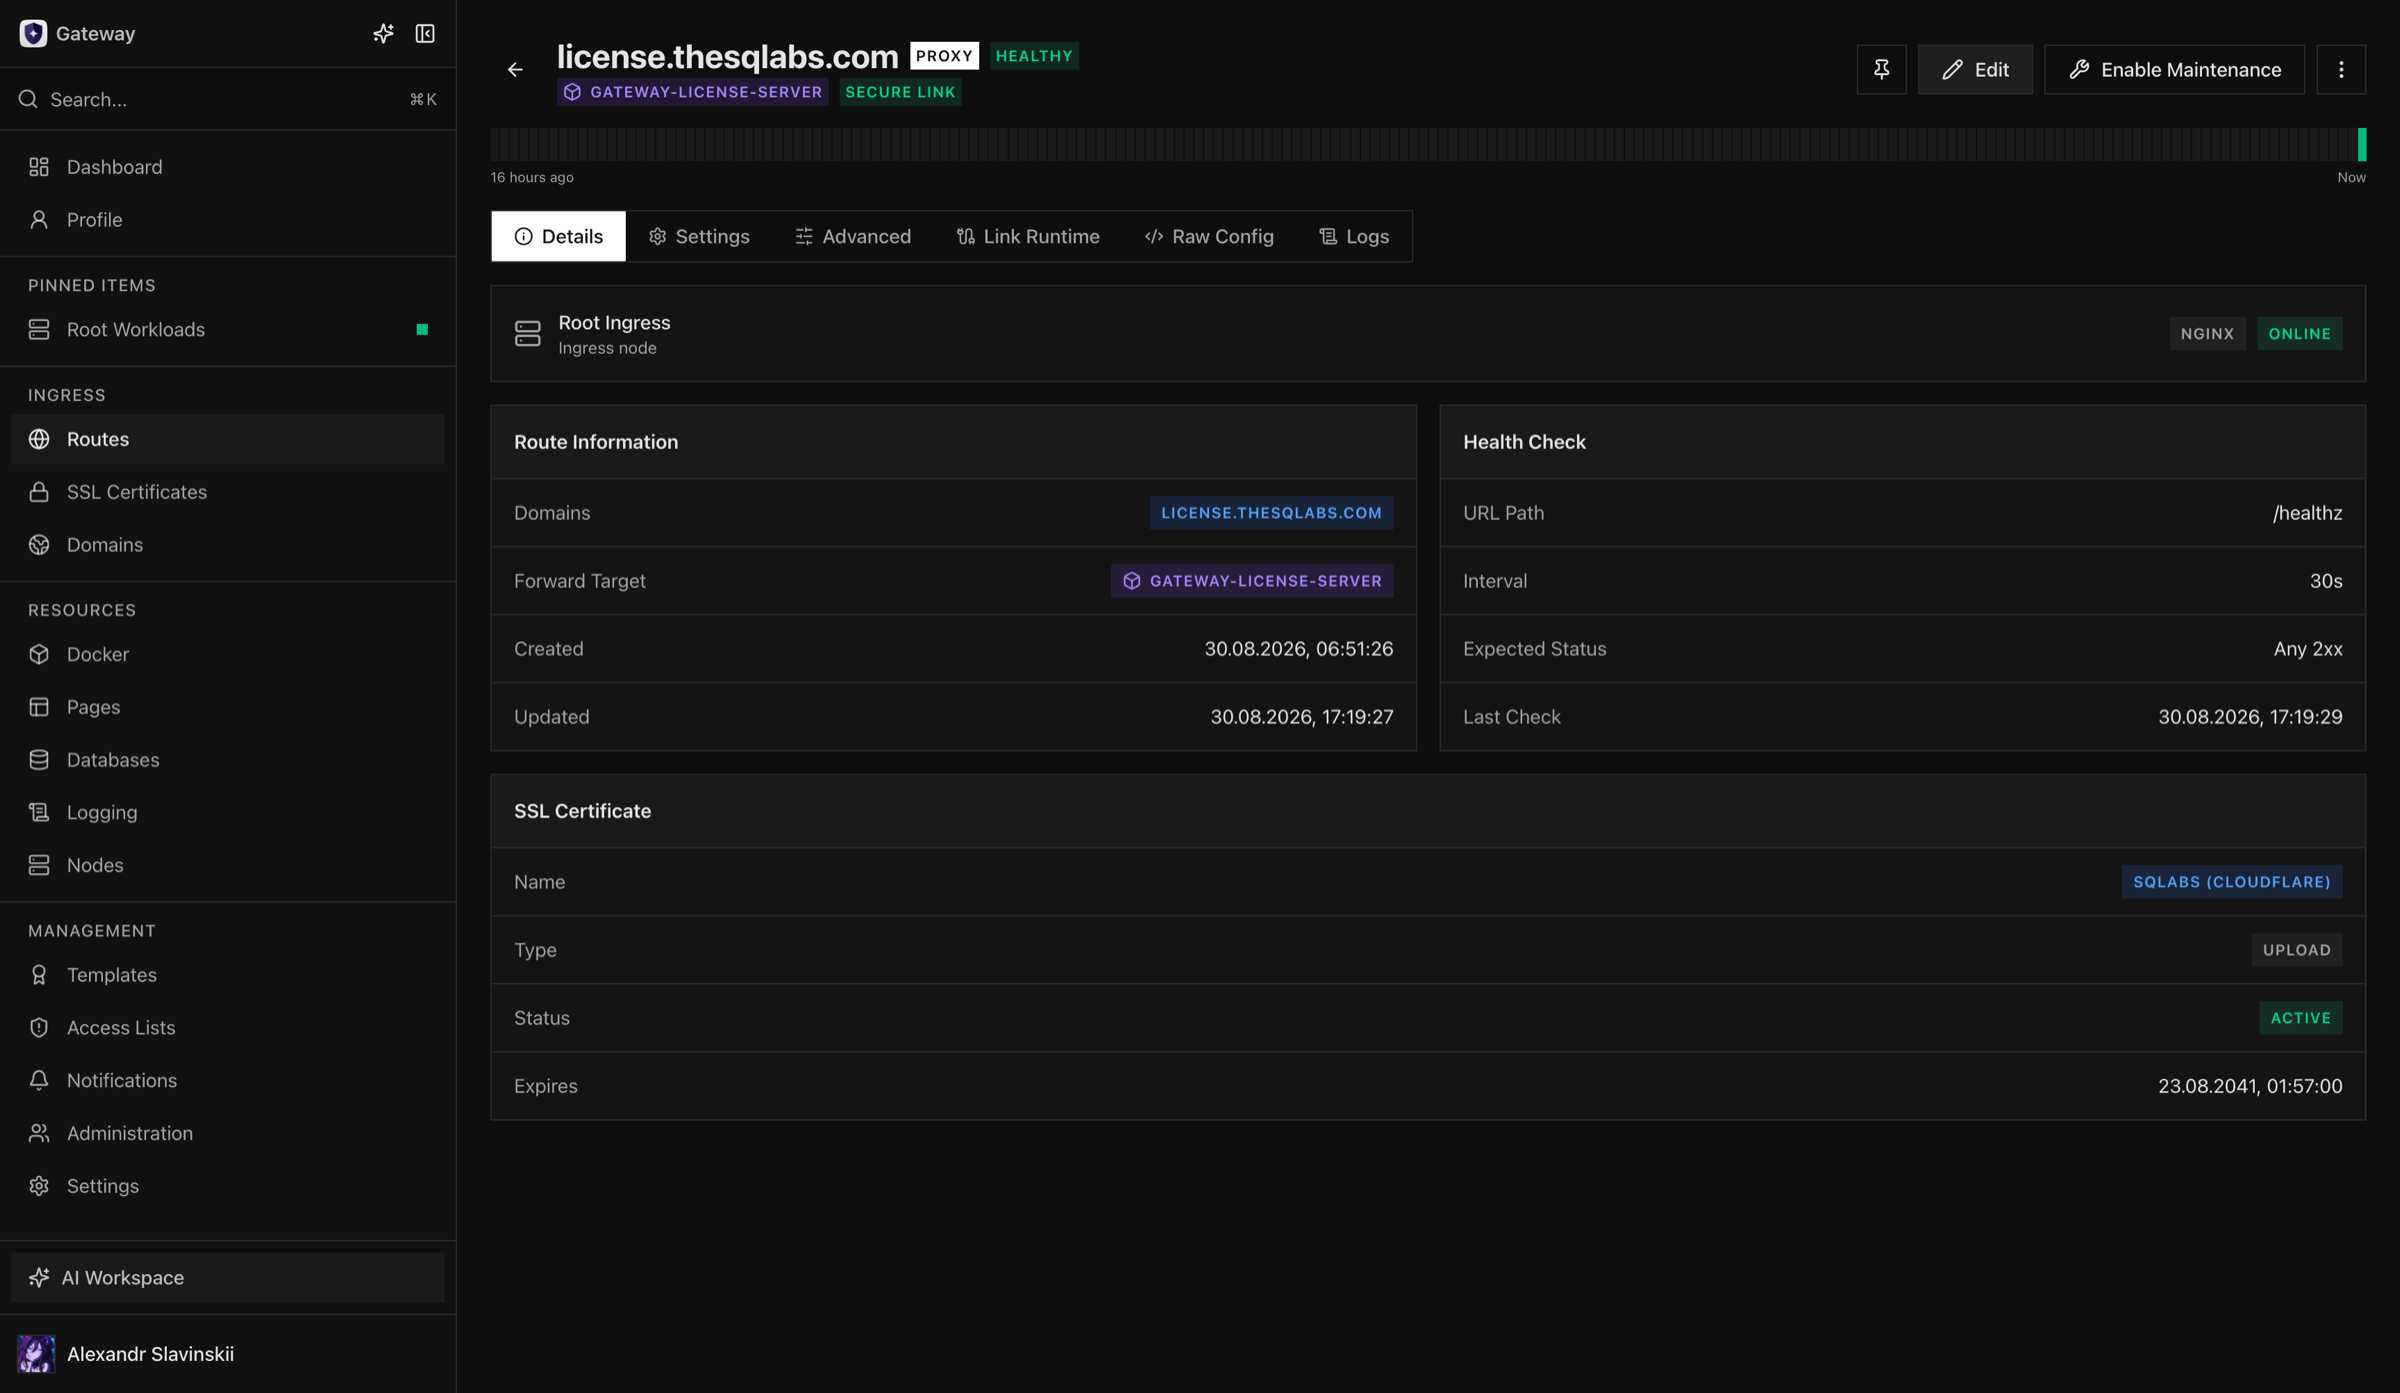
Заголовок раздела «Ресурсы Route»Выберите Domain, поведение, целевую службу, TLS-сертификат и политику состояния. Включайте WebSockets, правила переписывания, заголовки, буферизацию и изменённые тайм-ауты только тогда, когда они нужны приложению.
Миграция
Заголовок раздела «Миграция»Для переноса Domain и его Routes используйте явный сценарий миграции Ingress. Во время переключения Gateway может изменить DNS Cloudflare; внешний DNS должен обновить и подтвердить оператор. Проверьте целевое размещение до удаления исходного.
Предварительные условия и права
Заголовок раздела «Предварительные условия и права»Целевая нода Ingress должна быть подключена, сообщать пригодный служебный адрес и поддерживать выбранный способ проверки сертификата. Пользователю нужен доступ к Domain, Route, сертификату, целевой рабочей нагрузке и каждому переиспользуемому Access List, участвующему в изменении.
Если DNS управляется вне Gateway, уменьшите TTL до запланированной миграции и зафиксируйте текущие записи. Для DNS под управлением Cloudflare проверьте область действия коннектора и список разрешённых зон до запроса на изменение записей.
Настройте полную цепочку
Заголовок раздела «Настройте полную цепочку»- Создайте или выберите Domain и разместите его на ноде Ingress.
- Убедитесь, что DNS указывает на выбранный публичный служебный адрес.
- Выпустите или загрузите сертификат, покрывающий точное имя хоста.
- Создайте Route и выберите поведение proxy, redirect или 404.
- Выберите целевую службу и протокол приложения.
- Подключите TLS, политику доступа, проверки состояния и параметры протокола.
- Сохраните изменения и дождитесь успешной валидации и применения конфигурации nginx.
- Проверьте публичный адрес из сети вне управляемой инфраструктуры.
Перед повторным использованием подстановочного сертификата или сертификата с несколькими именами проверьте каждое имя хоста. Наличие сертификата в Gateway ещё не означает, что он передан на нужную ноду: распространение зависит от размещения включённых TLS Routes.
Последствия изменений и удаления
Заголовок раздела «Последствия изменений и удаления»- Перемещение Domain меняет место обслуживания всех его Routes.
- Замена сертификата после распространения затрагивает каждый подключённый TLS Route.
- Отключение Route сохраняет конфигурацию, но останавливает управляемый виртуальный хост.
- Удаление Route выводит принадлежащие ему Secure Links из эксплуатации, но не удаляет переиспользуемые сертификаты или Access Lists.
- Перед удалением Domain нужно удалить или перенести зависимые Routes.
- Загруженный сертификат удаляется из управляемой копии Gateway только после отсоединения зависимостей.
Чек-лист проверки
Заголовок раздела «Чек-лист проверки»- Внешний DNS разрешается в адрес нужной ноды.
- Поведение HTTP выбрано явно: перенаправление, ответ или отключение.
- HTTPS отдаёт ожидаемый сертификат и полную цепочку.
- Проверки состояния используют нужный путь и ожидаемый статус.
- Настройки WebSocket и тайм-аутов соответствуют приложению.
- Конфигурация nginx валидна, а последняя ревизия подтверждена.
- В журналах доступа и ошибок есть запрос внешней проверки.
Продление и изменение размещения
Заголовок раздела «Продление и изменение размещения»Продление сертификата и миграция Domain — разные операции. Обновлённый сертификат должен быть успешно выпущен, сохранён в Gateway, передан на каждую подходящую ноду Ingress с подключённым TLS Route и подтверждён nginx. Проверьте новый срок действия и сертификат, который реально отдаётся внешнему клиенту: успешная запись о выпуске сама по себе не завершает проверку.
Перед изменением размещения подготовьте целевую ноду. Подтвердите возможности nginx, публичные служебные адреса, доступность сертификата, конфигурацию Route, достижимость целевой службы и проверки состояния. При внешнем DNS меняйте записи только после готовности цели и сохраняйте исходное размещение как минимум на время ожидаемого TTL и кэширования. Даже если Gateway управляет DNS Cloudflare, проверьте итоговые публичные ответы вместо предположения, что действие поставщика мгновенно применилось повсеместно.
Границы сбоя и отката
Заголовок раздела «Границы сбоя и отката»Если конфигурация не прошла валидацию, откройте ошибку последней Task или ревизии nginx: это сигнал уровня конфигурации, и невалидная ревизия не должна заменять последнюю подтверждённую. Исправьте минимальную связанную настройку и снова примените изменения. Не отсоединяйте рабочий сертификат и не переносите Domain только ради обхода ошибки синтаксиса или выбора целевой службы.
Если миграция остановилась до переключения DNS, оставьте трафик на исходной ноде и исправьте целевую. Если внешний DNS уже изменён, восстановите записанные исходные значения или завершите ремонт цели в соответствии с решением по инциденту. Не переключайте записи многократно: рекурсивные DNS-серверы могут видеть разные состояния. После отката проверьте и публичное разрешение адреса, и сертификат, который действительно отдаёт исходная нода.
Gateway не может откатить записи приложения или изменения внешнего DNS, выполненные вне управляемого сценария. Сохраняйте прежние значения DNS, назначение сертификата и ревизию приложения в записи изменения.